Documentació de la configuració: MV Debian (SSH)
1. Justificació del servei
S’ha configurat el protocol SSH (Secure Shell) com a servei de connexió remota a la màquina virtual amb sistema operatiu Debian GNU/Linux.
Rao de la tria: Atès que es tracta d’un entorn de servidor orientat a la línia de comandes (sense interfície gràfica / CLI), SSH és el protocol estàndard, lleuger i segur per a l’administració remota.
Mesures de seguretat aplicades:
- Port: Utilització del port estàndard TCP 22 xifrat.
Usuaris permesos: Accés limitat a l’usuari local creat en el sistema (vboxuser).
Autenticació: Autenticació mitjançant usuari i contrasenya segura, requerint la confirmació de la petjada d’identitat de la clau host (ED25519) en la primera connexió.
2. Procés d’implementació
1.1. Habilitació i verificació del servei:
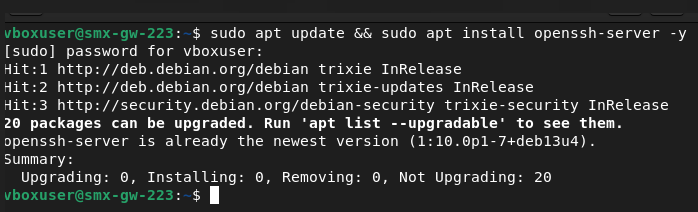
S’ha comprovat que el dimoni de SSH (ssh.service) estigui instal·lat i actiu en el sistema executant:
Bash
sudo systemctl status ssh
Resultat: El servei es troba en estat active (running) i configurat per arrancar automàticament amb el sistema (enabled)
.
2.2. Connexió remota des del client:
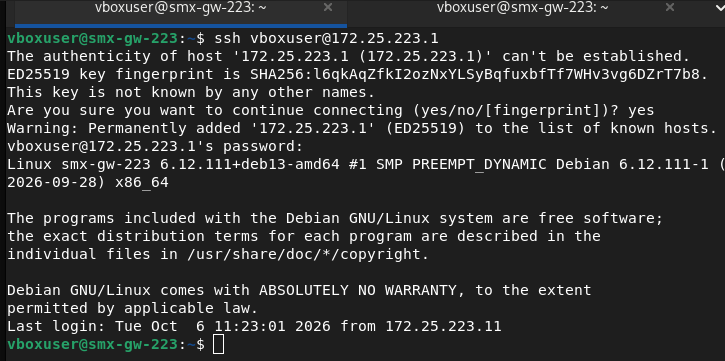
Des d’una altra màquina/terminal de la xarxa, s’ha efectuat la connexió cap a la IP de la MV Debian (172.25.223.1):
Bash
- Resultat: Un cop acceptada la clau d’autenticació del host i introduïda la contrasenya correcta, s’ha establert la sessió remota amb èxit, tal com mostra el missatge de benvinguda de Debian GNU/Linux.
3. Evidències adjuntes
En la documentació final s’inclouen les dues captures de pantalla següents:
- Captura del servei actiu: Pantalla de la terminal mostrant la sortida del comanda
sudo systemctl status sshamb el punt verd d’estat actiu i els registres d’accés.
Documentació de la configuració: MV Ubuntu (SSH)
1. Justificació del servei
S’ha configurat el protocol SSH (Secure Shell) com a servei de connexió remota a la màquina virtual amb sistema operatiu Ubuntu GNU/Linux.
Raó de la tria: SSH és el protocol estàndard, lleuger i segur per a l’administració remota de sistemes basats en Linux mitjançant la línia de comandes (CLI).
Mesures de seguretat aplicades:
Port: Utilització del port estàndard TCP 22 xifrat.
Usuaris permesos: Accés restringit a l’usuari local registrat en el sistema.
Autenticació: Autenticació per usuari i contrasenya xifrada amb verificació de la clau host en la primera connexió.
2. Procés d’implementació i evidències
2.1. Instal·lació i verificació del servei SSH
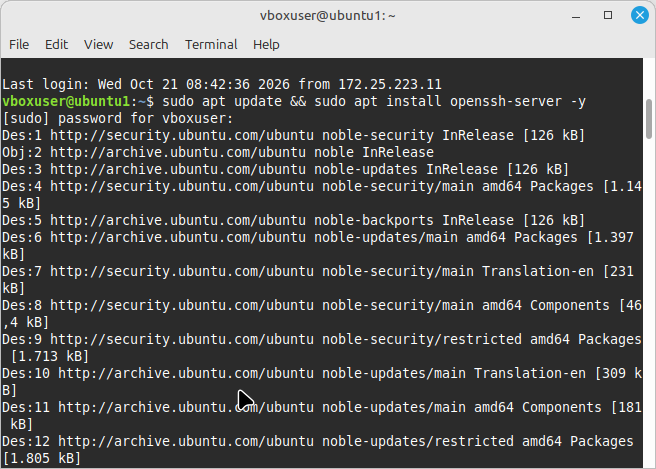
S’ha instal·lat el servidor OpenSSH i s’ha comprobat que el dimoni (ssh.service) estigui actiu en el sistema executant:
sudo apt update && sudo apt install openssh-server -y
sudo systemctl status ssh
Resultat: El servei es troba en estat active (running) i configurat per iniciar-se automàticament amb el sistema (enabled)
2.3. Connexió remota des del client
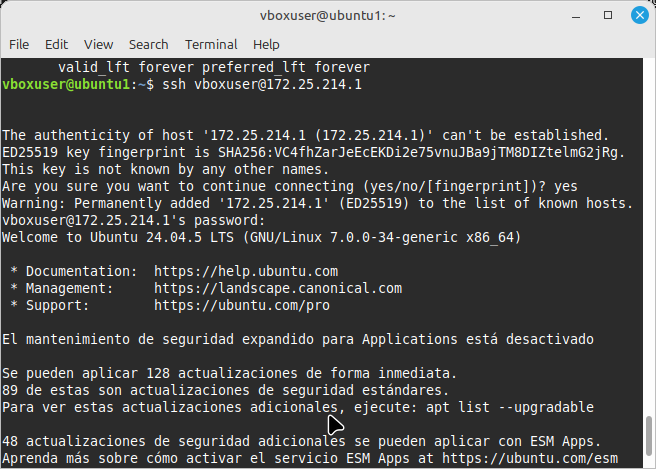
Des de la terminal d’un equip client de la xarxa, s’ha realitzat la connexió SSH cap a la IP d’Ubuntu:
ssh el_teu_usuari@IP_DE_UBUNTU
Resultat: Un cop autenticat l’usuari amb la contrasenya corresponent, s’accedeix amb èxit a la sessió remota de la màquina Ubuntu.
Documentació de la configuració: MV Rocky Linux (SSH)
1. Justificació del servei
S’ha configurat el protocol SSH (Secure Shell) com a servei de connexió remota a la màquina virtual amb sistema operatiu Rocky Linux.
Raó de la tria: Rocky Linux és una distribució orientada a servidors que es gestiona habitualment mitjançant la línia de comandes (CLI). SSH és el protocol estàndard per a la gestió remota xifrada i eficient.
Mesures de seguretat aplicades:
Port: Utilització del port estàndard TCP 22 xifrat.
Usuaris permesos: Accés permès únicament als usuaris registrats al sistema.
Firewall: S’ha obert explícitament el servei ssh al cortafuegos del sistema (firewalld).
Autenticació: Autenticació mitjançant usuari i contrasenya xifrada amb verificació de la clau host.
2. Procés d’implementació i evidències
2.1. Instal·lació i verificació del servei SSH
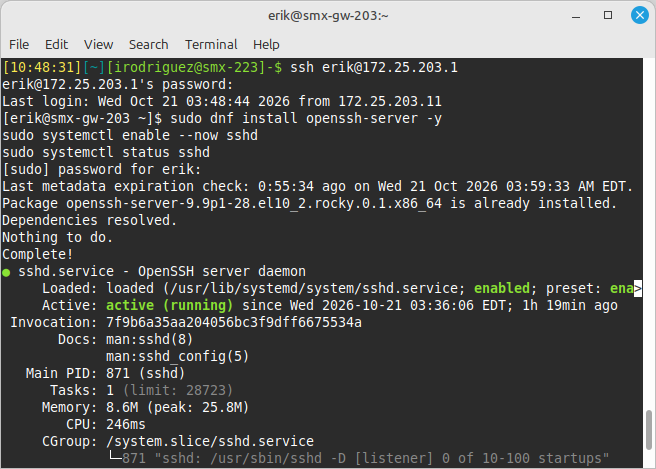
S’ha verificat la instal·lació d’OpenSSH Server i s’ha activat el dimoni sshd executant:
sudo dnf install openssh-server -y
sudo systemctl enable --now sshd
sudo systemctl status sshd
Resultat: El servei es troba en estat active (running) i habilitat per arrancar automàticament amb el sistema (enabled).
2.2. Configuració del cortafuegos (firewalld)
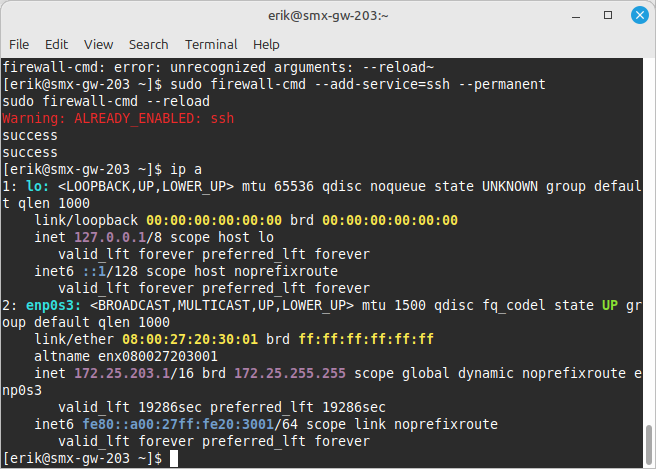
Per permetre el tràfic d’entrada pel port 22, s’ha afegit el servei al firewall de Rocky Linux:
sudo firewall-cmd --add-service=ssh --permanent
sudo firewall-cmd --reload
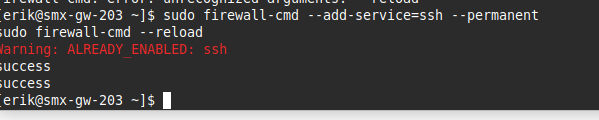
Resultat: Es confirma la regla permanent al firewall per al servei SSH.
2.3. Obtenció de la direcció IP
S’ha identificat la IP de la interfície de xarxa de la MV executant:
ip a
2.4. Connexió remota des del client
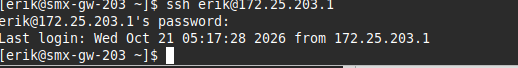
Des d’un altre equip client, s’ha realitzat la connexió per SSH cap a la IP de Rocky Linux:
Documentació de la Pràctica: Habilitació de Serveis de Connexió Remota a les MVs
1. Justificació dels Serveis de Connexió Remota
A continuació es detallen els serveis de connexió remota configurats a cada màquina virtual (MV) segons el seu sistema operatiu, la presència d’entorn gràfic i les mesures de seguretat aplicades:
A. Màquines Virtuals amb SO GNU/Linux
- Servei habilitat: SSH (Secure Shell) mitjançant
openssh-server. - Entorn gràfic: Pot disposar o no d’entorn gràfic, però l’accés remotiu es realitza preferentment per línia de comandes (CLI) per optimitzar recursos i seguretat.
- Justificació: És l’estàndard de la indústria per a l’administració remota en entorns Linux gràcies a la seva lleugeresa i encriptació punt a punt.
- Mesures de seguretat:
- Port:
22/TCP(estàndard) o2222/TCP(personalitzat). - Usuaris permesos: Deshabilitat l’accés per a l’usuari
root(PermitRootLogin no). Només usuaris miners autoritzats. - Autenticació: Clau pública/privada (RSA 4096 / Ed25519) i contrasenya d’alta complexitat.
- Port:
B. Màquines Virtuals amb SO Windows 10
- Serveis habilitats:
- RDP (Remote Desktop Protocol).
- OpenSSH Server.
- Entorn gràfic: Disposa d’entorn gràfic (GUI).
- Justificació: RDP permet la gestió remota de la interfície gràfica de Windows amb acceleració i redirecció de dispositius. El servei OpenSSH es manté actiu per a tasques d’administració automàtica via PowerShell.
- Mesures de seguretat:
- Port:
3389/TCPper a RDP i22/TCPper a OpenSSH. - Usuaris permesos: Restringit a usuaris del grup
Remote Desktop Usersi Administradors locals. - Autenticació: NLA (Network Level Authentication) obligatòria per a RDP, requerint validar les credencials abans d’iniciar la sessió.
- Port:
2. Guia d’Implementació Pas a Pas
A. Configuració a la MV amb Windows 10
Totes les seccions s’executen en PowerShell com a Administrador:
- Instal·lació del servei OpenSSH Server:
Add-WindowsCapability -Online -Name OpenSSH.Server~~~~0.0.1.0
Activació i configuració de l’inici automàtic del servei SSH:
Start-Service sshd
Set-Service -Name sshd -StartupType 'Automatic'
Obertura de ports al Firewall de Windows:
Per a SSH (Port 22)
Enable-NetFirewallRule -Name "OpenSSH-Server-In-TCP"
Per a RDP (Escriptori Remot – Port 3389)
Enable-NetFirewallRule -DisplayGroup "Remote Desktop"
Habilitació del servei d’Escriptori Remot (RDP) al registre:
Set-ItemProperty -Path 'HKLM:\System\CurrentControlSet\Control\Terminal Server' -Name "fDenyTSConnections" -Value 0